突发预警!老牌勒索病毒攻陷群晖 NAS:文件全变 .L0CK3D,5大加固防线与黄金抢救指南
“一夜之间,NAS 硬盘里几百 G 的家庭照片、工作工程文件、视频资料全成了打不开的乱码,文件后缀统统被改成了 .L0CK3D,每个文件夹里还多了一封索要比特币的勒索信……”这不是网络悬疑电影,而是从 2026 年 10 月底起,国内大量群晖(Synology)NAS 用户正在经历的真实噩梦。
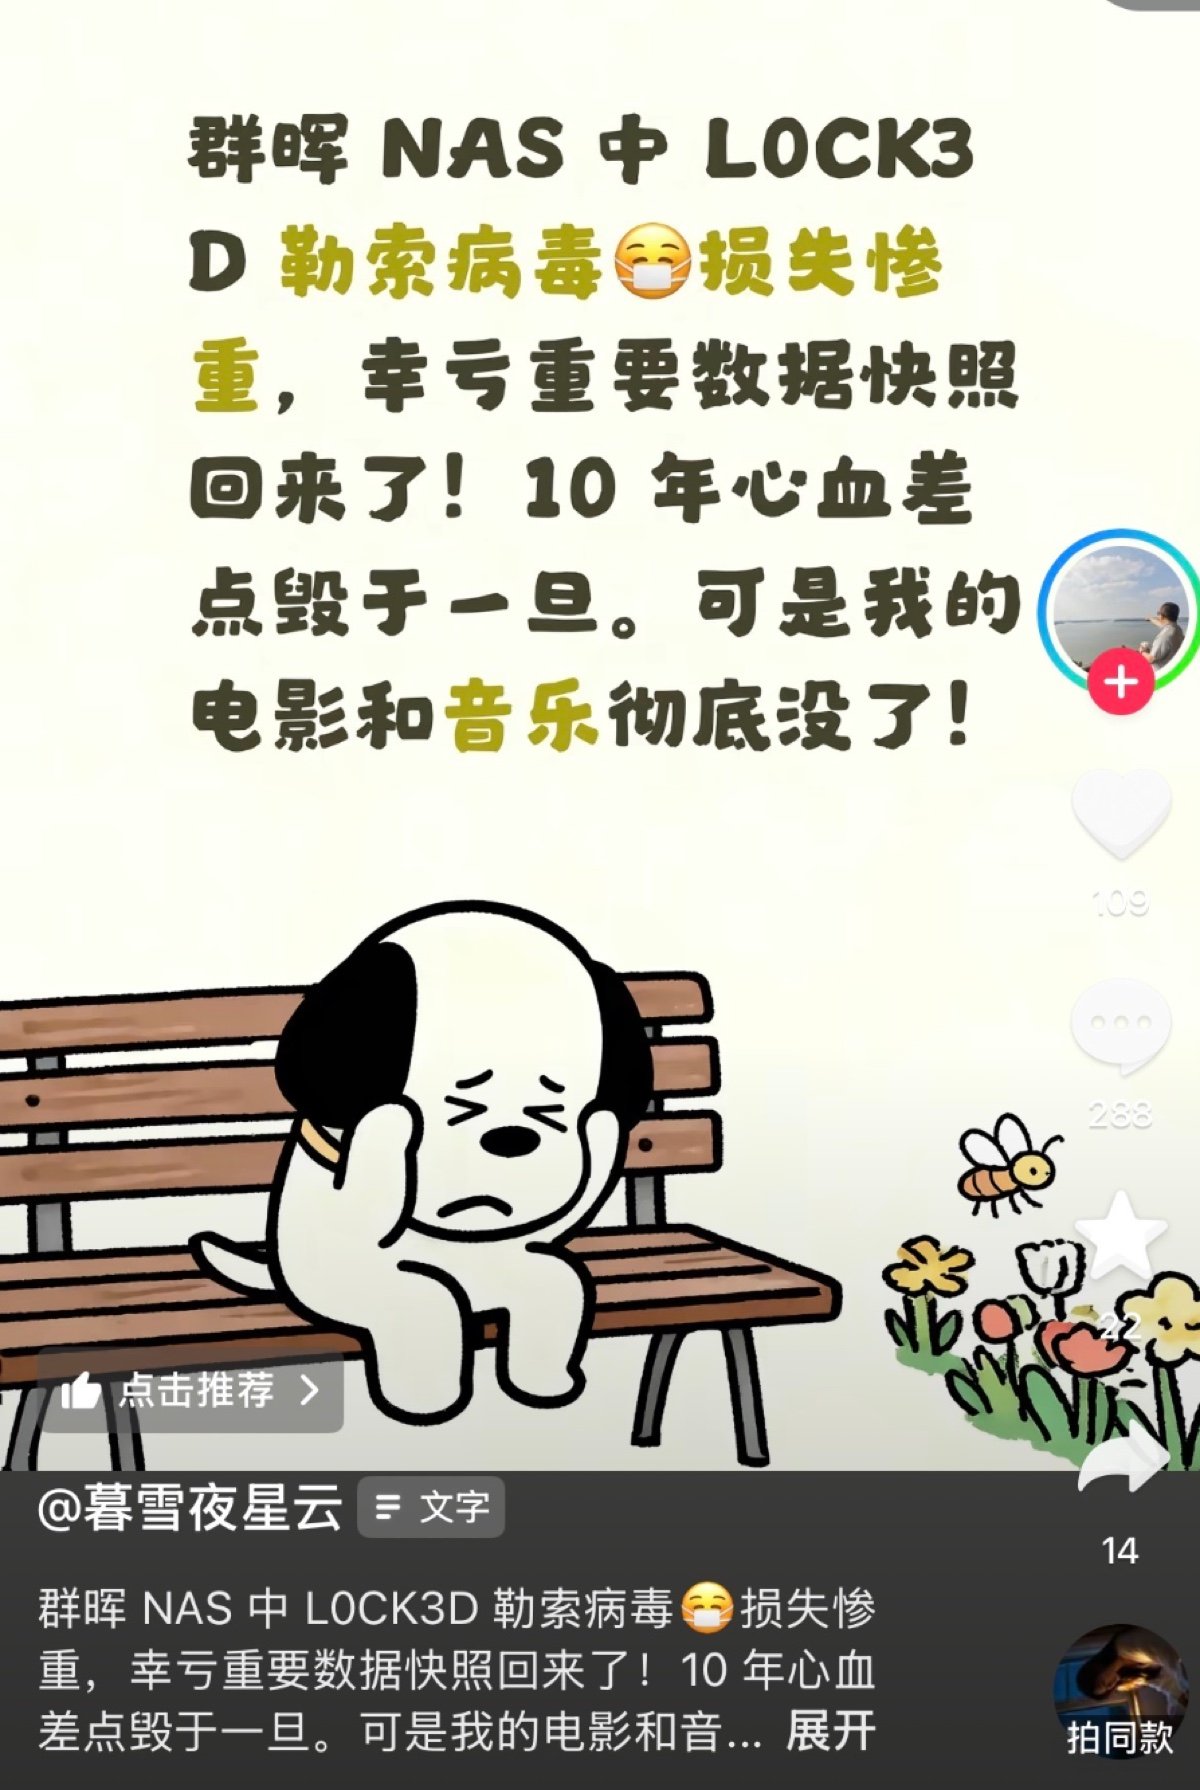
📌 核心事件速览与关键结论
- 病毒身份:老牌勒索家族 Cerber 的专属 Linux 变种 C3RB3R。
- 攻击影响:专挑用户个人数据加密,避开系统文件,导致“NAS 依然能正常开机,但所有数据彻底瘫痪”。
- 勒索金额:索要 0.085 BTC(折合人民币约 4.4 万元),5 天未支付翻倍至 0.17 BTC(约 8.8 万元)。
- 核心防线:严禁公网直开 5000/5001 管理端口;强制开启 2FA;配置 Btrfs 高频只读快照与 3-2-1 离线冷备份。
01 突发灾情:这起群晖勒索风暴到底是怎么发生的?
从 10 月 28 日起,B站、Linux.do、V2EX、什么值得买等极客与数码社区集中涌现出海量求助帖。大量私有云用户一觉醒来,发现自己的群晖 DSM 桌面虽然还能登录,但 File Station 里的文档、照片与数据库已经全军覆没,扩展名均被替换为 .L0CK3D,目录附带 read-me3.txt 说明文件。在短短 48 小时内,整个中文 NAS 圈被席卷。
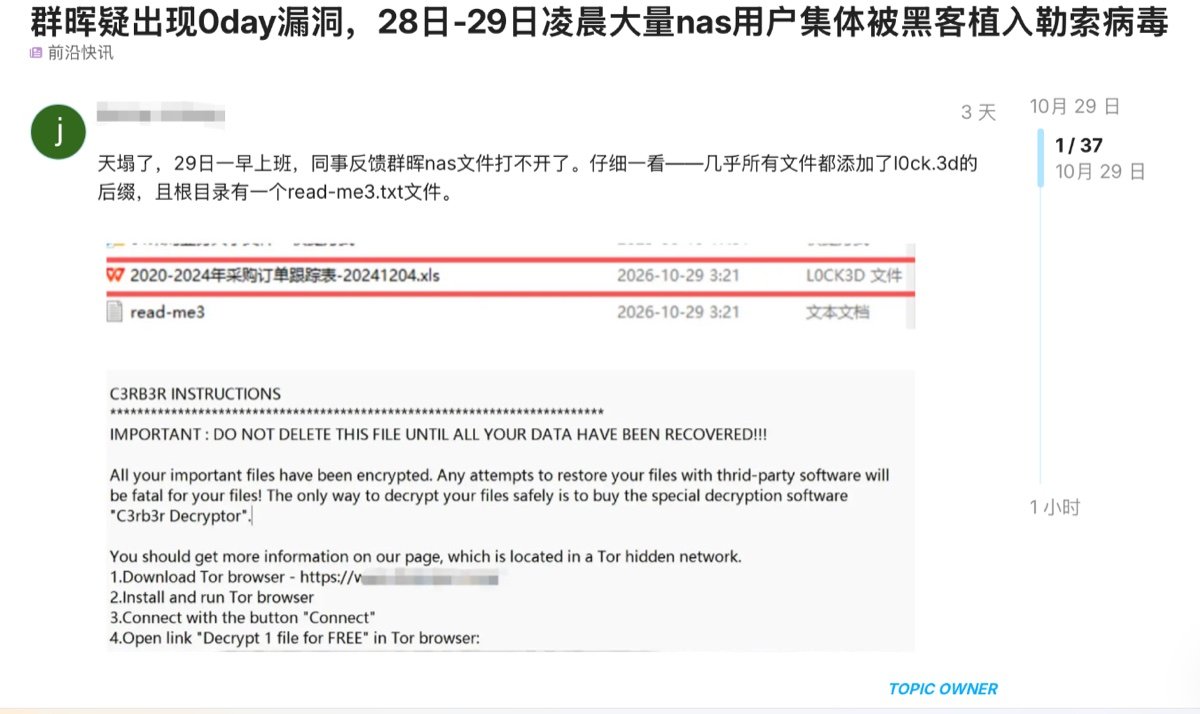
经多家安全应急响应团队逆向分析,本次幕后黑手正是活跃多年的 Cerber 勒索软件家族 的 Linux 针对性变种(代号 C3RB3R)。该变种具有高度自动化的定向打击特征:
- 精准绕过系统内核:攻击脚本刻意避开了
/boot、/etc、/sys等关键系统目录,专攻/volume1等存储空间下的照片、文档、影视与工程代码。这让 NAS 保持“正常开机、服务在线”,给受害者施加极大的心理压力。 - RAID 阵列与本地备份统统失效:攻击者一旦拿到系统 root 或高权限账户,RAID 1/5/6 只是磁盘物理容错层,数据同步被连带加密;挂载在本地硬盘的每日自动备份任务也会被直接顺藤摸瓜一并锁死。
- 全自动化阶梯勒索:初始勒索要求支付 0.085 枚比特币(约合人民币 4.4 万元),限期 5 天内付款;超时未付赎金直接翻倍至 0.17 BTC(约 8.8 万元),并威胁将私有数据挂至暗网拍卖。
02 争议与复盘:最新版 DSM 为什么也会“中招”?
事件爆发后,群晖官方于 10 月 28 日晚紧急发布安全预警,呼吁用户立刻收回外网端口映射、修改高强度密码、做好离线备份,并尽快更新 DSM 至最新版本。
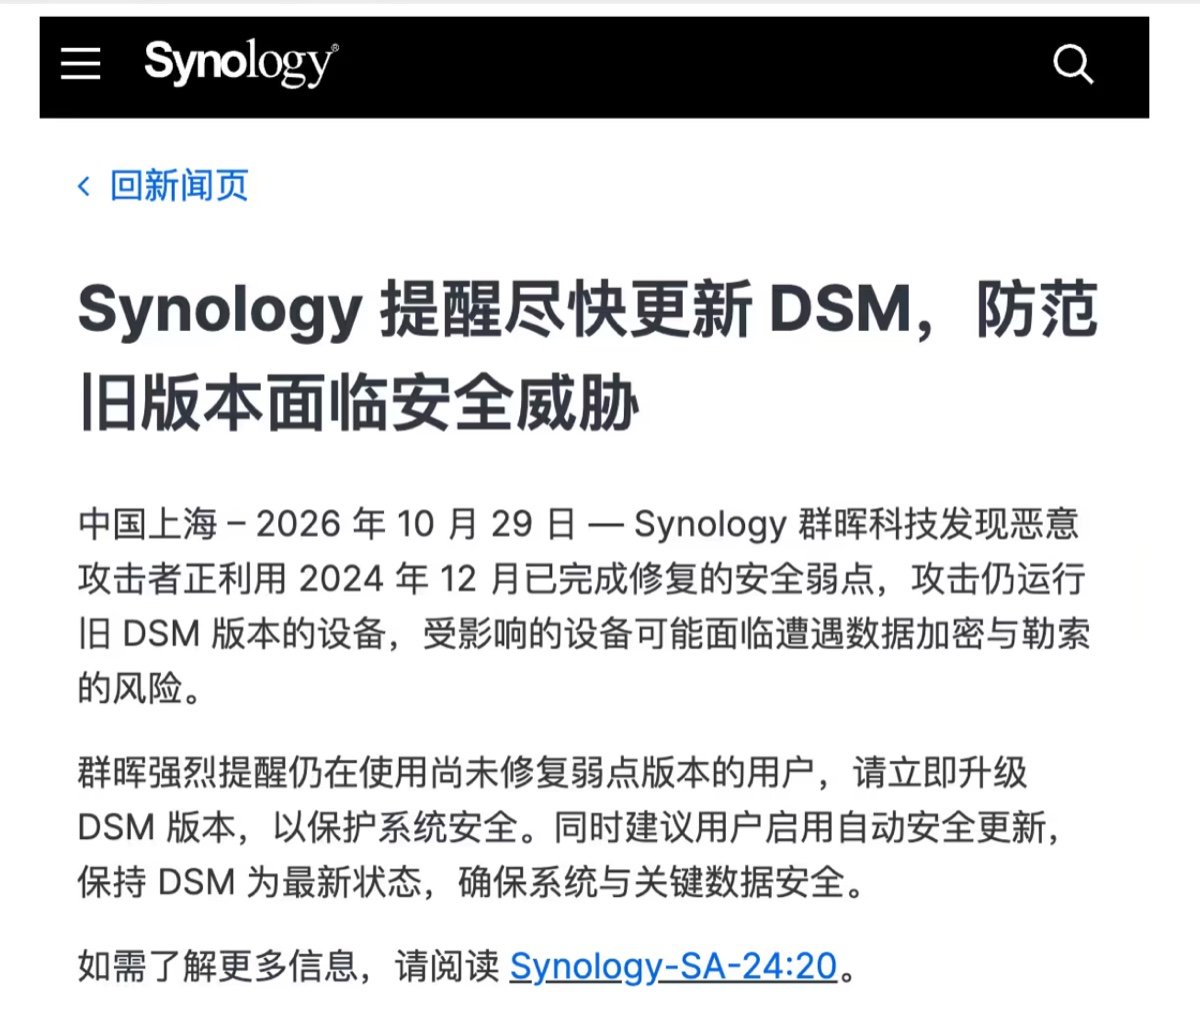
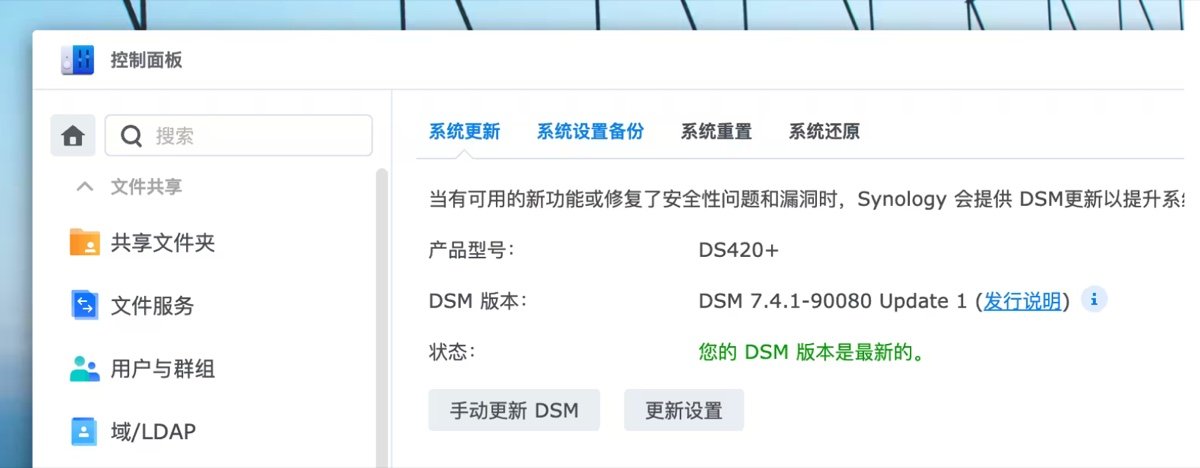
然而社区中很快出现了争议——有受害用户反馈自己的系统已经跑在最新的 DSM 7.4.1-90080 Update 1,为什么依旧没能幸免?安全专家分析指出了两个核心事实:
第一,修补漏洞赶不走“潜伏后门”。攻击者极大概率利用了 9 月份公开修复的高危远程利用漏洞(如 CVE-2026-13639 等允许未授权远程文件读写漏洞)。很多设备在打补丁之前,其实已经被全网自动化扫描器植入了隐藏后门或定时任务;事后虽然点了系统升级,但常驻后门并没有被清除,时间一到依旧触发了勒索进程。
第二,弱口令与公网暴露。大量家庭与中小企业用户为了图省事,在路由器光猫上把 5000(HTTP)和 5001(HTTPS)端口做了 DMZ 或全端口映射,同时保留了默认的 admin 账号或使用了简短弱口令,在黑暗全网扫描器面前等同于“裸奔”。
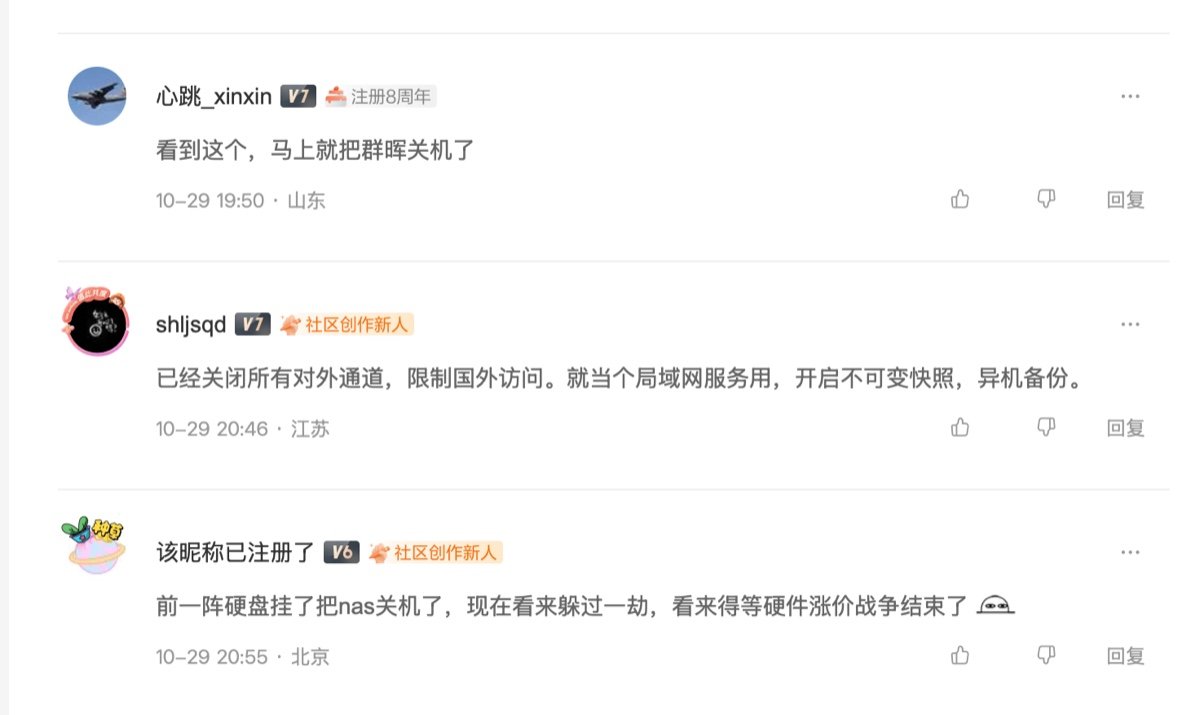
⚠️ 极客沙盒警示:升级固件只能关闭已知的漏洞后门,但无法自动清理已经入侵系统的隐蔽木马与计划任务。防线必须前置到网络架构本身!
03 防患于未然:打造 NAS 防勒索的 5 大黄金防线
如果你的 NAS 目前尚未受到波及,请立刻按照以下 5 个加固步骤逐一排查。将私有云打造成真正的坚固堡垒:
- 彻底收敛网络边界(绝不直开 5000/5001): 立刻登录路由器后台,关闭任何直接指向 NAS 的 DMZ 主机和 5000/5001 端口转发!远程访问建议优先采用 Tailscale、ZeroTier 或 WireGuard 等虚拟专用内网组网;若确需公网域名访问,必须通过 Nginx Proxy Manager 反向代理收敛端口,并配合 Cloudflare WAF 进行访问策略限制。
- 重构账号权限体系与启用 2FA:
禁用 DSM 默认的
admin与guest账户,创建自定义的独立管理员账号;所有账户强制开启两步验证(2FA 双因子认证);在【控制面板】-【安全性】-【账户保护】中,将自动封锁阈值设为“5 分钟内尝试失败 3 次即永久封锁 IP”。 - 落实 3-2-1 冷热数据备份隔离: 谨记:RAID 只是硬件容错,绝不是防勒索备份!必须践行 3-2-1 备份法:3 份数据副本,2 种不同介质,至少 1 份异地/离线冷备份。日常可通过 Hyper Backup 任务定期将重要资料备份至外接移动硬盘或异地对象存储(如阿里云 OSS、腾讯云 COS),备份完成后及时断开物理连接或开启版本锁定。
- 启用 Btrfs 只读快照(不可变救命稻草): 支持 Btrfs 文件系统的群晖机型,务必在套件中心安装 Snapshot Replication(快照与复制)。对各共享文件夹设置高频快照策略(如每日快照、保留 30 天),并勾选快照只读锁定。一旦遭遇文件加密,快照是官方唯一无需支付赎金就能直接无损回滚的时间胶囊。
- 保持 DSM 与应用套件自动更新: 进入【控制面板】-【更新和还原】,将 DSM 设置为自动安装关键安全补丁;同时在套件中心开启重要套件(如 Web Station、Container Manager、Drive)的自动更新,确保漏洞在公开后第一时间被封堵。
04 已经中招?绝境下的“黄金 1 小时”应急抢救 7 步法
如果你不幸看到屏幕上的 .L0CK3D 提示,千万不要慌乱,更不要病急乱投医随意重启或格式化!严格按照以下标准化 7 步法执行应急处置:
- 第一步:物理拔网线断网
立刻拔掉 NAS 的网线并关闭 Wi-Fi 模块!勒索病毒通常伴随内网横向横扫,物理断网能第一时间保全同局域网下的电脑和其他网络存储。 - 第二步:紧急关停所有同步与备份任务
如果有外接存储或正在运行 Cloud Sync、Drive Client、Hyper Backup,立即将其强制终止,严防受损密文覆盖远端干净的历史版本。 - 第三步:严禁重启系统、格式化或执行数据整理
切忌重启或运行 Data Scrubbing!在 Btrfs 写时复制(CoW)机制下,加密操作往往只是覆盖了索引指针,底层原数据块很可能尚未被抹除;任何系统重启或新的数据写入都会对残存碎片造成毁灭性覆盖。 - 第四步:完整留存现场证据与系统日志
备份保存read-me3.txt勒索信文件、若干加密样本、/var/log下的全部系统日志以及当前系统的crontab定时任务表,以供后续安全溯源与解密密钥对照。 - 第五步:进行全盘只读克隆(Mirror Image)
通过 Live CD 或外挂硬盘底座,使用dd或专业磁盘工具将原盘完整克隆至备份盘。所有后续数据救援与逆向分析必须在镜像副本上进行,绝对不要直接读写原始硬盘。 - 第六步:排查 Snapshot Replication 快照回滚
如果此前开启了 Btrfs 快照,进入快照管理界面,寻找加密时间节点之前的最近快照点,执行“整体还原”或“克隆为新共享文件夹”提取文件。 - 第七步:全面清除残留木马与常驻后门
在恢复数据并重新投入使用前,必须彻底排查/etc/crontab、/root/.ssh/authorized_keys及 Docker 容器镜像。若不确定后门位置,最安全的方式是重置 DSM 系统核心分区并重新初始化系统。
05 常见疑问答疑(FAQ)
Q1:给黑客支付比特币赎金,真的能把文件解密吗?
答:强烈不建议支付赎金!网络犯罪团队信用为零,实测国内多位支付赎金的受害用户在汇款后并未收到解密私钥,不仅人财两空,而且支付行为还会被黑客标记为“高价值软柿子”,引来后续的持续敲诈。
Q2:白群晖和黑群晖,谁更容易受到勒索病毒攻击?
答:在网络攻击者眼里,黑白群晖毫无区别!Cerber 病毒扫描的是公网 IP 打开的开放端口与存在未修补漏洞的服务。只要你的管理端口直接暴露在公网且存在弱密码或未打补丁,黑群晖与白群晖的沦陷概率完全一样。
Q3:使用群晖官方 QuickConnect 算不算是公网裸奔?
答:QuickConnect 走的是群晖官方的加密中继隧道,不要求在路由器上开放任何端口映射,安全性远高于直接开启 5000/5001 端口转发。但前提依然是:账号必须开启强密码与两步验证(2FA),防止 QC 登录凭证被字典撞库击穿。
写在最后
私有云 NAS 的核心意义在于“数据自主可控”,但数据主权的前提是“安全防护到位”。如果贪图一时的外网直连便利而将管理端口裸奔在公网,私有云就极易变成黑产团伙随时收割的提款机。希望今天这篇深度的防勒索加固与急救复盘,能帮你和身边的极客朋友筑牢数据防线。数据无价,防患未然永远胜过亡羊补牢!
